
ถ้าจะใช้ API key แบบจ่ายตามใช้และอยากได้ตัวที่ประวัติความปลอดภัยดีที่สุด เลือก
claude-code-routerถ้าทำให้ทีมและต้องการ virtual key กับงบประมาณต่อคน เลือก
LiteLLMถ้าอยากรวม subscription หลายเจ้าพร้อม dashboard และประหยัด token เลือก
9Routerหรือ fork ที่ฟีเจอร์เยอะกว่าอย่าง
OmniRouteและถ้าอยากได้ตัวเบาๆ ที่เป็น binary ของ Go เลือก
CLIProxyAPIแต่สามตัวหลังนี้เด่นที่การใช้ OAuth ของ subscription ซึ่ง Anthropic ไม่อนุญาตให้เครื่องมือภายนอกเก็บหรือส่งต่อ (ข้อมูล ณ 30 ตุลาคม 2026)
หลังจากเขียน
บทความหลักเรื่อง 9Routerคำถามที่ตามมาบ่อยที่สุดคือ "แล้วต่างจากตัวอื่นยังไง" บทความนี้เทียบห้าตัวที่คนพูดถึงกันมากที่สุดในปี 2026 โดยใช้ข้อมูลจาก repo, README และหน้าประกาศช่องโหว่ของแต่ละตัว กับหน้าเงื่อนไขการใช้งานของ provider โดยตรง ไม่ได้อิงบล็อกรีวิว
เพื่อความโปร่งใส: ตัวที่ผมใช้จริงคือ
9Routerผมดูแล instance ที่ที่ทำงาน ซึ่งรันเป็นเซิร์ฟเวอร์ให้คนในทีมใช้ อีกสี่ตัวผมไม่ได้ลองใช้ การเทียบจึงมาจากเอกสารของแต่ละโปรเจกต์ ไม่ใช่การทดสอบเอง
ทั้งห้าตัวเกี่ยวข้องกันอย่างไร?
สามตัวในนี้เป็นตระกูลเดียวกัน
CLIProxyAPIเขียนด้วย Go เป็นต้นแบบ
9Routerพอร์ตมาเป็น JavaScript (README ของ 9Router ระบุเอง) และ
OmniRouteเริ่มจากการ fork 9Router แล้วเขียนใหม่เป็น TypeScript (README ของ OmniRoute ระบุเอง) ส่วน
claude-code-routerและ
LiteLLMเป็นโปรเจกต์แยกที่เริ่มจากโจทย์คนละแบบ
โปรเจกต์ | ดาวบน GitHub | License | ภาษา |
|---|---|---|---|
OmniRoute | ~82.6k | MIT | TypeScript |
LiteLLM | ~62.3k | MIT (ยกเว้นโฟลเดอร์ enterprise ที่เป็น license เชิงพาณิชย์) | Python |
CLIProxyAPI | ~57k | MIT | Go |
claude-code-router | ~37.9k | MIT | TypeScript |
9Router | ~31.7k | MIT | JavaScript |
ตัวเลขดาว ณ 30 ตุลาคม 2026 ใช้ดูความนิยมได้ แต่ไม่ได้บอกว่าตัวไหนดีหรือปลอดภัยกว่า
เทียบกันตรงๆ แต่ละตัวต่างกันตรงไหน?
9Router | claude-code-router | OmniRoute | CLIProxyAPI | LiteLLM | |
|---|---|---|---|---|---|
วิธียืนยันตัวตนหลัก | OAuth ของ subscription + API key + free tier | API key และ credential pool | OAuth ของ subscription + API key + free tier | OAuth ของ subscription หลายบัญชี + API key | API key ที่ gateway ถือไว้ |
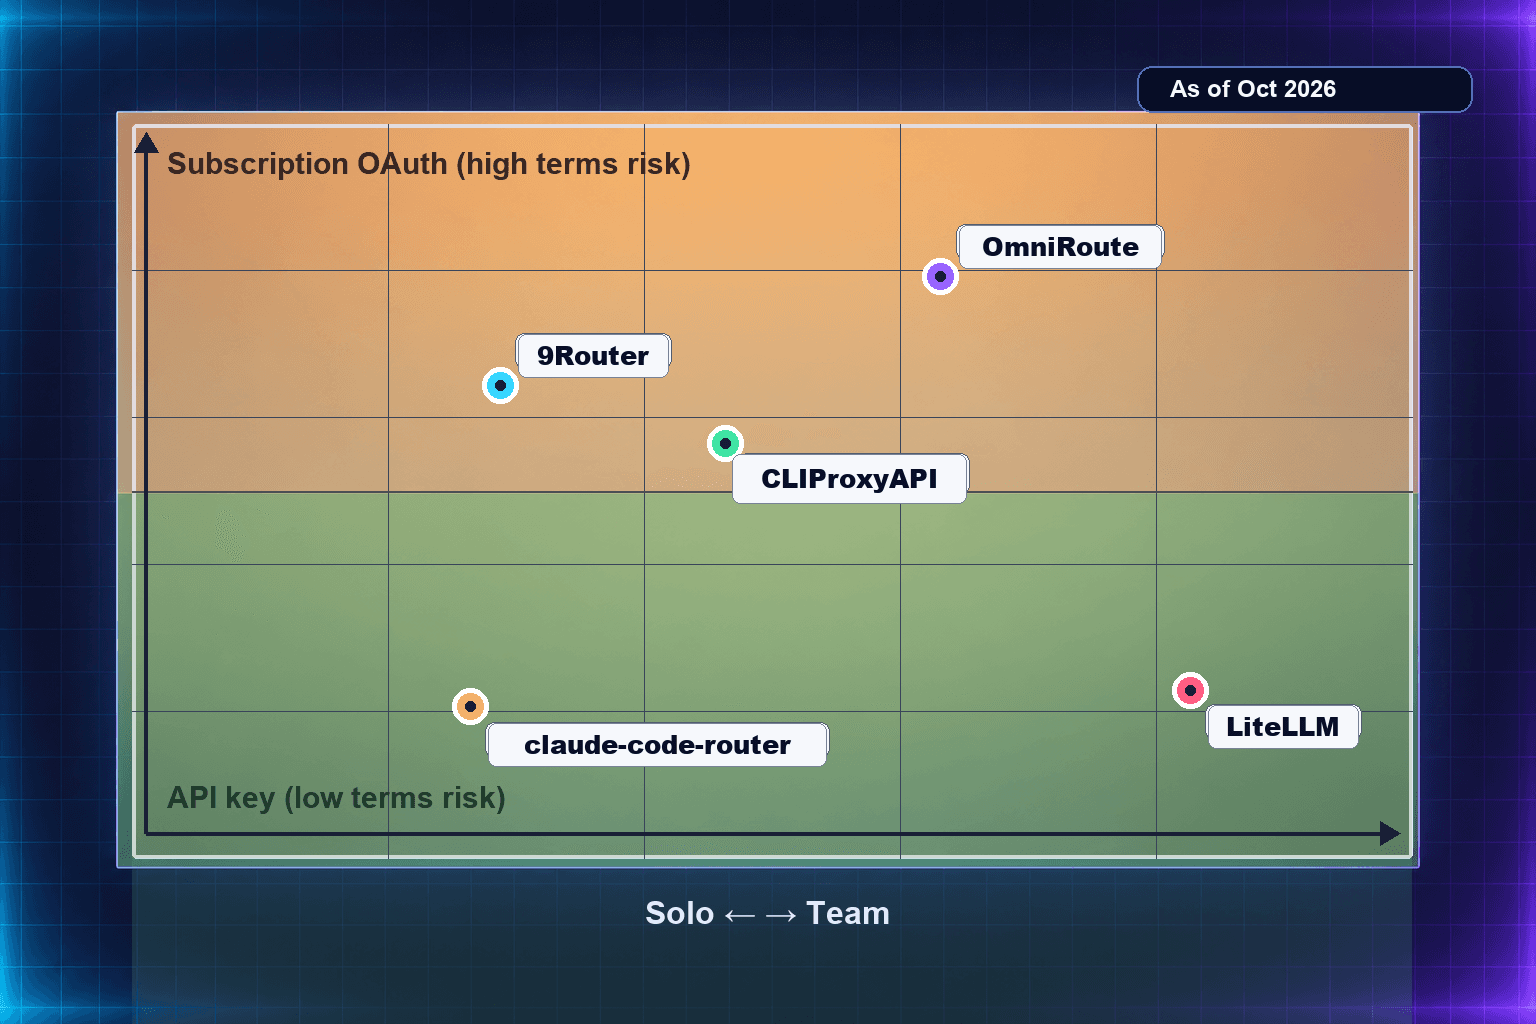
ความเสี่ยงเรื่อง ToS | สูง ถ้าใช้ OAuth ของ subscription | ต่ำ ถ้าใช้ API key | สูง ถ้าใช้ OAuth ของ subscription | สูง (สลับหลายบัญชีเป็นฟีเจอร์หลัก) | ต่ำ |
Fallback | Combo หลายกลยุทธ์ | ลำดับ fallback + retry | 20 กลยุทธ์ | round-robin ข้ามบัญชี | retry และ fallback ใน Router |
แปลง format | ได้ | ได้ | ได้ | ได้ | ได้ (OpenAI format ไป 100+ provider) |
ประหยัด token | RTK บีบอัด tool output | README ไม่ได้อ้าง | บีบอัด 12 engine (README อ้าง 15–95%) | README ไม่ได้อ้าง | README ไม่ได้อ้าง |
ฟีเจอร์ทีม | key แยกต่อเครื่องมือ ออกแบบให้ใช้คนเดียว | client key มีวันหมดอายุและเพดาน | remote mode, token แบบจำกัดสิทธิ์ | Management API | virtual key, งบต่อคนหรือโปรเจกต์, dashboard แอดมิน |
ประกาศช่องโหว่บน GitHub | 19 (critical 6) | 1 (low) | 1 (critical) | 2 (high, DoS) | 18 + แพ็กเกจปลอมบน PyPI |
ติดตั้ง | npm หรือ Docker | desktop app หรือ npm | npm, Docker, desktop | binary ของ Go + ไฟล์ YAML | pip หรือ Docker |
เหมาะกับ | คนเดียว หลาย subscription | คนเดียว ใช้ API key | คนที่อยากได้ฟีเจอร์ครบที่สุด | คนชอบ binary เล็กๆ และ config เป็นไฟล์ | ทีมและองค์กร |
"README ไม่ได้อ้าง" แปลว่าหน้า README ไม่ได้โฆษณาฟีเจอร์นี้ ไม่ได้แปลว่าทำไม่ได้เลย
ใช้ OAuth ของ subscription ผ่าน router ผิด ToS ไหม?
นี่คือเส้นแบ่งที่สำคัญที่สุดในตาราง ผมยกเฉพาะสิ่งที่ provider เขียนไว้เอง (เช็กเมื่อ 30 ตุลาคม 2026):
- Anthropic
หน้า Legal and compliance ของ Claude Code เขียนว่า OAuth ของ subscription มีไว้สำหรับ Claude Code และแอปของ Anthropic เอง ห้าม developer ภายนอก "route requests through Free, Pro, or Max plan credentials" และห้าม "collect, store, or intermediate Claude.ai credentials or session tokens" และ Anthropic อาจบังคับใช้ "without prior notice" ส่วน Consumer Terms ห้ามแชร์บัญชี และห้ามเข้าถึงด้วยวิธีอัตโนมัติยกเว้นผ่าน API key
- OpenAI
Terms of Use (มีผล 1 มกราคม 2026) ห้ามแชร์ credential ห้ามดึงผลลัพธ์แบบอัตโนมัติ และห้ามหลบ rate limit ส่วนเอกสาร Codex รองรับการต่อผ่าน LLM proxy แต่ตัวอย่างนั้นเป็นเรื่องของการเชื่อมต่อ ไม่ได้ยกเว้นเงื่อนไขข้างบน
- GitHub
Acceptable Use Policies ห้ามกิจกรรมอัตโนมัติที่เป็นภาระเกินควรกับเซิร์ฟเวอร์ และห้ามขายต่อหรือหาประโยชน์จากบริการโดยไม่ได้รับอนุญาต ผมไม่เจอข้อที่พูดถึง proxy ของ Copilot โดยตรง
แปลเป็นภาษาง่ายๆ: ถ้าใช้
API key ของคุณเองที่คุณเป็นคนจ่าย และไม่ได้ขายต่อหรือเปิดให้คนอื่นใช้ ทุกตัวในบทความนี้ความเสี่ยงเรื่องเงื่อนไขต่ำ แต่ถ้าเอา
token ของ subscriptionไปใส่ router ตัวไหนก็ตาม คุณอยู่ในพื้นที่ที่เงื่อนไขของ Anthropic เขียนห้ามไว้ชัด ส่วนการสลับหลายบัญชีเพื่อเลี่ยง limit นั้นเสี่ยงที่สุด บล็อกหลายแห่งเล่าลำดับเหตุการณ์การเปลี่ยนนโยบายของ Anthropic ในปี 2026 ไม่ตรงกัน ผมจึงไม่ยกวันที่ที่หาแหล่งต้นทางไม่ได้มาใส่
ควรเลือกตัวไหน?
- เลือก claude-code-router ถ้า
ใช้คนเดียว ใช้ API key แบบจ่ายตามใช้ และอยากได้ตัวที่ประวัติช่องโหว่สะอาดที่สุดในกลุ่ม มี desktop app ตั้งค่าง่าย และฟังที่ 127.0.0.1 เป็นค่าเริ่มต้น
- เลือก LiteLLM ถ้า
ทำให้ทีม ต้องการแจก virtual key ให้แต่ละคน ตั้งงบ และดูค่าใช้จ่ายแยกคนหรือโปรเจกต์ นี่คือรูปแบบเดียวกับที่เอกสาร Claude Code อธิบายไว้สำหรับ LLM gateway ขององค์กร
- เลือก 9Router ถ้า
ใช้คนเดียว มีหลาย subscription หรือ free tier ที่อยากรวมไว้ endpoint เดียว อยากได้ dashboard ดูโควตา และ RTK ช่วยประหยัด token แต่ต้องทำตาม
checklist ความปลอดภัย - เลือก OmniRoute ถ้า
อยากได้ทุกอย่างที่ 9Router มีและมากกว่า ทั้ง provider จำนวนมาก กลยุทธ์ routing และการบีบอัด token หลายแบบ และรับได้กับโปรเจกต์ที่ใหญ่และเปลี่ยนเร็ว
- เลือก CLIProxyAPI ถ้า
อยากได้ binary ของ Go ตัวเดียว ตั้งค่าด้วยไฟล์ YAML ไม่ต้องพึ่ง Node และไม่ต้องการ dashboard ในตัว
9Router
ตัวที่ผมเขียนถึงในบทความหลัก จุดเด่นคือ combo fallback, quota tracker ตามรอบ reset, RTK ที่บีบอัด tool output อย่าง git diff หรือ grep และหน้า CLI Tools ที่เขียน config ให้ Claude Code หรือ Codex ให้เอง จุดที่ต้องรู้คือมีประกาศช่องโหว่ 19 รายการในช่วงพฤษภาคมถึงกรกฎาคม 2026 ซึ่งแก้หมดแล้วในเวอร์ชันใหม่ แต่ code ล่าสุดยังเก็บ token แบบไม่เข้ารหัส และ CLI ยัง bind 0.0.0.0 เป็นค่าเริ่มต้น รายละเอียดอยู่ใน
บทความ 9Router ปลอดภัยไหมclaude-code-router
README เรียกตัวเองว่า "local model gateway and control plane for coding agents" รองรับ Claude Code, Codex, Grok CLI, Kimi CLI, OpenCode และอื่นๆ มี routing ตามเงื่อนไขของ header หรือ body, retry และ fallback ตามลำดับ และ client key ที่ตั้งวันหมดอายุและเพดาน request หรือ token ได้ gateway ฟังที่ 127.0.0.1:3456 เป็นค่าเริ่มต้น ประกาศช่องโหว่บน GitHub มีรายการเดียว (เรื่อง CORS ระดับ low ปี 2025) และ audit ของ StationX ก็ให้คะแนนดีกว่า 9Router แต่ต้องจำไว้ว่าประกาศน้อยอาจแปลว่ามีคนตรวจน้อยด้วย
OmniRoute
เป็นตัวที่ดาวเยอะที่สุดในกลุ่ม README อ้างว่ารองรับ 377 provider มี 20 กลยุทธ์ routing ระบบบีบอัด token แบบ 12 engine MCP server ในตัว และรันได้ทั้ง desktop, Docker และมือถือผ่าน Termux ข้อดีที่น่าสังเกตคือ provider ที่ทีมพัฒนาติดป้ายว่าเสี่ยงเรื่อง ToS (เช่น Kiro) จะไม่ถูกใช้ใน auto routing โดยค่าเริ่มต้น สิ่งที่ควรรู้คือมีประกาศช่องโหว่ RCE ระดับ critical หนึ่งรายการเมื่อกันยายน 2026 และ README มีส่วนสปอนเซอร์และลิงก์ affiliate ของ provider บางเจ้า
CLIProxyAPI
ต้นแบบของตระกูลนี้ เขียนด้วย Go ให้ endpoint แบบ OpenAI, Gemini, Claude, Codex และ Grok รองรับ OAuth ของ Claude Code, Codex และ Grok พร้อมสลับหลายบัญชีแบบ round-robin ตั้งค่าด้วยไฟล์ config.yaml และมี Management API แยกต่างหาก ถ้าอยากได้ UI ต้องใช้ desktop client หรือ dashboard ภายนอก ค่าเริ่มต้นใน config ตัวอย่างคือ bind ทุก interface ที่พอร์ต 8317 ถ้าใช้บนเครื่องตัวเองควรตั้ง host เป็น 127.0.0.1 ประกาศช่องโหว่สองรายการล่าสุด (ตุลาคม 2026) เป็นแบบทำให้ระบบล่ม ไม่ใช่แบบขโมยข้อมูล
LiteLLM
ตัวเดียวในกลุ่มที่ออกแบบมาเป็น gateway ขององค์กรตั้งแต่ต้น มี virtual key, ติดตามค่าใช้จ่าย, guardrail, load balancing และ dashboard แอดมิน ใช้กับ API key ของ provider ไม่ได้พึ่ง OAuth ของ subscription จึงเสี่ยงเรื่องเงื่อนไขน้อยที่สุด แต่ประวัติความปลอดภัยไม่ได้สะอาด มีประกาศช่องโหว่ 18 รายการตั้งแต่เมษายนถึงตุลาคม 2026 และเมื่อมีนาคม 2026 มีคนปล่อยเวอร์ชันที่มีโค้ดขโมย secret ขึ้น PyPI (1.82.7 และ 1.82.8 ส่วนประกาศของ GitHub ระบุ 1.107.0 เพิ่มด้วย) หลังจาก workflow บน GitHub ถูกเจาะ ถ้าใช้ LiteLLM ให้ pin เวอร์ชันและเช็กว่าไม่ได้ติดตั้งเวอร์ชันเหล่านั้น ฟีเจอร์บางส่วนอยู่ใต้ license เชิงพาณิชย์
FAQ
ตัวไหนปลอดภัยที่สุด?
ดูจากประวัติประกาศบน GitHub claude-code-router สะอาดที่สุด (1 รายการระดับ low) แต่ไม่มีตัวไหนไม่มีความเสี่ยงเลย ทั้ง 9Router และ claude-code-router เก็บ token แบบไม่เข้ารหัส และ LiteLLM เคยโดนแพ็กเกจปลอม ไม่ว่าเลือกตัวไหน ให้ bind แค่ 127.0.0.1 ใช้ API key และอัปเดตสม่ำเสมอ
OmniRoute กับ 9Router ต่างกันยังไง?
OmniRoute เริ่มจากการ fork 9Router แล้วเขียนใหม่เป็น TypeScript ตอนนี้แยกทางกันแล้ว OmniRoute เน้นจำนวน provider กลยุทธ์ routing และการบีบอัด token ที่มากกว่า ส่วน 9Router เล็กกว่าและตั้งค่าน้อยกว่า ทั้งสองใช้พอร์ต 20128 เป็นค่าเริ่มต้น จึงรันพร้อมกันบนเครื่องเดียวโดยไม่เปลี่ยนพอร์ตไม่ได้
ใช้ Claude Pro หรือ Max กับตัวไหนได้โดยไม่ผิดเงื่อนไข?
ตามหน้า Legal and compliance ของ Claude Code การใช้ subscription แบบที่ Anthropic รองรับคือผ่าน Claude Code หรือแอปของ Anthropic เอง router ตัวไหนที่เก็บหรือส่งต่อ token ของ subscription ล้วนอยู่ในพื้นที่ที่หน้านั้นห้ามไว้ ถ้าอยากใช้ router ให้ใช้ API key จาก Claude Console (เช็กเมื่อ 30 ตุลาคม 2026)
ใช้กับทีม 10 คนควรเลือกตัวไหน?
LiteLLM เพราะมี virtual key แยกคน ตั้งงบและดูค่าใช้จ่ายรายคนได้ และใช้ API key ที่บริษัทเป็นเจ้าของ ซึ่งตรงกับรูปแบบ gateway ที่เอกสาร Claude Code อธิบาย อย่าเอา router ที่ออกแบบให้ใช้คนเดียวมาแชร์ subscription ส่วนตัวให้ทั้งทีม
ใช้มากกว่าหนึ่งตัวพร้อมกันได้ไหม?
ได้ ถ้าพอร์ตไม่ชนกัน เช่นใช้ claude-code-router สำหรับงานที่ใช้ API key และ LiteLLM เป็น gateway ของทีม แต่ยิ่งมีหลายตัว ยิ่งมีที่เก็บ key หลายที่ และต้องอัปเดตหลายตัว สำหรับคนส่วนใหญ่ตัวเดียวก็พอ
สรุป
✅ API key + ใช้คนเดียว → claude-code-router
✅ ทีมหรือองค์กร → LiteLLM
✅ อยากรวมหลาย provider และ free tier พร้อม dashboard → 9Router (หรือ OmniRoute ถ้าอยากได้ฟีเจอร์มากกว่า)
✅ อยากได้ binary เดียวที่ตั้งค่าด้วยไฟล์ → CLIProxyAPI
❌ ไม่ว่าตัวไหน การเอา token ของ subscription ไปใส่ router คือส่วนที่เสี่ยงที่สุด ทั้งเรื่องความปลอดภัยและเงื่อนไข
Last verified: 30 ตุลาคม 2026 จาก GitHub repo, README และหน้า security advisories ของทั้งห้าโปรเจกต์ และหน้าเงื่อนไขของ Anthropic, OpenAI และ GitHub
แหล่งอ้างอิง: